ISO/IEC 27001
Correspondance avec les contrôles ISO/IEC 27001
La plateforme n’est pas certifiée ISO/IEC 27001. Elle peut en revanche aider votre système de management de la sécurité de l’information sur plusieurs contrôles de l’annexe A.
Sommaire
Un point de départ clair
La certification ISO/IEC 27001 s’applique à une organisation et à son système de management de la sécurité de l’information (SMSI), pas à un logiciel. RackIntelligence n’est pas certifié ISO/IEC 27001 et ne prétend pas l’être.
Ce que nous pouvons faire, c’est vous montrer comment la plateforme s’insère dans votre SMSI : quels contrôles de l’annexe A (version 2022) elle aide à mettre en œuvre, et ce qui reste à votre charge. Le tableau ci-dessous sert de base de discussion avec votre RSSI ou votre auditeur.
Tableau de correspondance
| Contrôle | Ce que la plateforme apporte | Ce qui reste chez vous |
|---|---|---|
| 5.9 Inventaire des informations et autres actifs associés | Relevé des équipements de chaque baie par photo (famille, modèle lisible, position en U) ; comparaison avec un export de votre inventaire. | Politique d’inventaire, propriétaires des actifs, fréquence des relevés, mise à jour de votre inventaire. |
| 5.15 Contrôle d’accès, 5.18 Droits d’accès | Comptes créés et supprimés par un administrateur ; pas d’inscription libre. | Règles d’attribution, revue périodique des comptes. |
| 8.2 Droits d’accès privilégiés | Paramètres et gestion des comptes réservés à l’administrateur. | Liste des administrateurs, revue de leurs accès. |
| 8.5 Authentification sécurisée | Mot de passe provisoire à changer, mots de passe conservés sous forme d’empreinte, tentatives de connexion limitées, sessions qui expirent. | Politique de mots de passe, intégration à votre annuaire si besoin, à préciser dans le cadre du projet. |
| 8.8 Gestion des vulnérabilités techniques | Versions signées, vérifiées à l’installation ; canal de signalement. | Application des mises à jour, surveillance de l’hôte et des conteneurs. |
| 8.10 Suppression des informations | Suppression d’une analyse depuis l’Historique ; purge automatique au terme de la durée de conservation. | Durées de conservation, suppression des copies de sauvegarde. |
| 8.13 Sauvegarde des informations | Données regroupées sur votre infrastructure, sur des emplacements identifiés. | Sauvegarde, tests de restauration, rétention des copies. |
| 8.19 Installation de logiciels sur les systèmes en exploitation | Livraison compilée en conteneurs ; signature vérifiée à l’installation et à chaque démarrage lancé par le script d’installation. | Procédure de changement, recette avant mise en production. |
| 5.23 Sécurité des services cloud | Installation sur vos serveurs ; aucun service en ligne requis pour analyser une photo. | Choix et maîtrise de l’hébergement. |
Cette correspondance est indicative. L’applicabilité de chaque contrôle se décide dans votre déclaration d’applicabilité.
L’inventaire, au cœur du contrôle 5.9
Le contrôle 5.9 demande de tenir un inventaire des actifs exact et à jour. C’est précisément le problème que la plateforme cherche à résoudre : un inventaire déclaré d’un côté, le terrain de l’autre, et des écarts qui s’accumulent entre les deux.
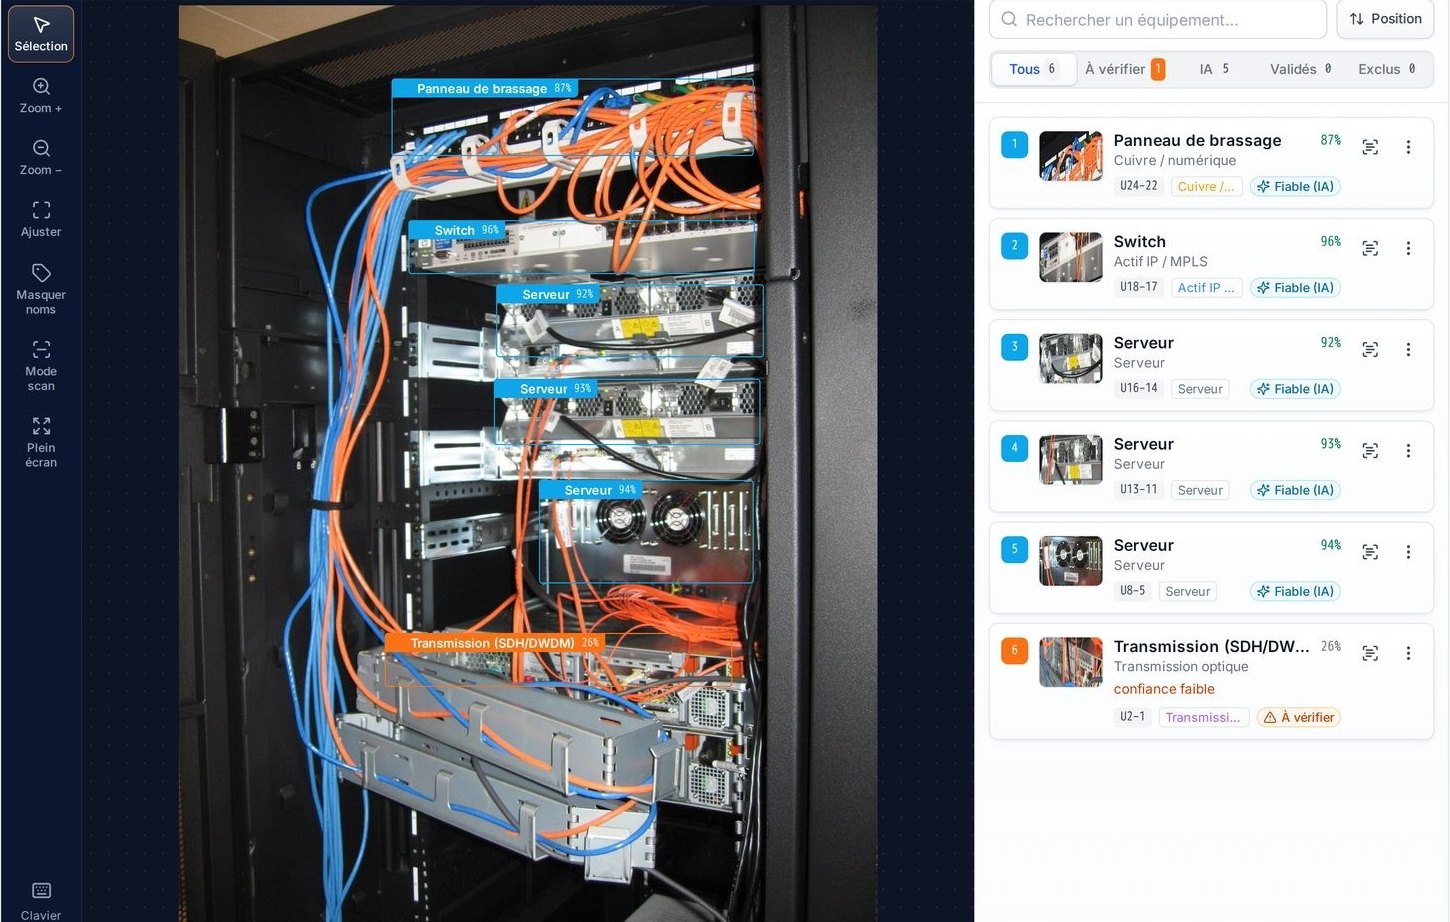
Chaque analyse relève les équipements visibles sur la photo, avec leur position en U et un niveau de confiance. Si l’utilisateur dépose un export de votre inventaire sur l’analyse, la plateforme le compare au terrain et distingue les équipements rapprochés, ceux qui figurent dans l’inventaire sans avoir été vus, et ceux qui ont été vus sans figurer dans l’inventaire. Chaque analyse est datée et rangée dans le projet du site : vous disposez d’éléments concrets pour montrer comment votre inventaire a été vérifié, baie par baie.
Ce que la plateforme ne couvre pas
Un outil ne remplace pas un SMSI. Plusieurs sujets restent entièrement de votre ressort :
- l’appréciation et le traitement des risques ;
- la sécurité physique des salles et des serveurs qui hébergent la plateforme ;
- la sécurité de l’hôte : système d’exploitation, réseau, supervision ;
- la sauvegarde et la continuité, avec vos propres outils ;
- la mise à jour de votre inventaire à partir des écarts constatés ;
- la revue des accès, à la fréquence que vous fixez.
Préparer un audit
Si la plateforme entre dans le périmètre de votre SMSI, quelques éléments facilitent le travail de l’auditeur :
Décrire l’installation
Serveurs, conteneurs, absence de flux sortant : le document d’architecture remis dans le cadre du projet sert de base.
Montrer les accès
La liste des comptes, consultable par un administrateur dans l’onglet Utilisateurs.
Montrer les analyses
Des analyses datées, rouvertes depuis l’Historique, avec le moteur utilisé et sa version.
Montrer l’inventaire
L’inventaire exporté en CSV ou Excel, le rapport de site en PowerPoint et, le cas échéant, la comparaison avec votre fichier d’inventaire.
Pour obtenir ce tableau adapté à votre déclaration d’applicabilité, contactez-nous.
Cette page décrit le produit. Elle ne constitue ni une attestation de conformité ni un avis d’auditeur.